

Siga o Times Brasil - Licenciado Exclusivo CNBC no

 OpenAI promete pagar pela energia de data centers após eleições destacarem preocupações com IA
Vendas do Nintendo Switch 2 despencam 41% em meio à alta de preços e à escassez de memória
Ações da Snap caem mais de 10% após receita do terceiro trimestre ficar abaixo das expectativas
Dow Jones dispara 1.500 pontos e registra seu melhor pregão desde abril de 2025 após vitória expressiva dos democratas
Ações da Qualcomm caem 5% devido à previsão de lucros fracos, já que a escassez de memória afeta as vendas de smartphones
Publicado 05/11/2026 • 13:00 | Atualizado há 24 minutos
Compartilhar


Allan Ravagnani é jornalista há 20 anos, duas vezes eleito entre os 50 jornalistas de Economia mais admirados do Brasil. Assina a coluna AI-451 e é repórter especial do Times Brasil | CNBC. Estudou Publicidade na ESPM e Jornalismo na Fapcom, fez pós-graduações em Macroeconomia, Finanças e Ciência Política.
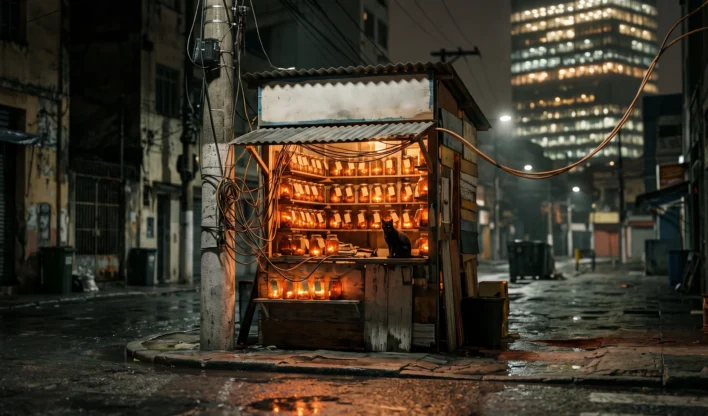
Pirataria de IA chega às empresas, com chaves roubadas revendidas em lojas clandestinas e fatura de seis dígitos para a vítima. de IA chega às empresas, com chaves roubadas revendidas em lojas clandestinas e fatura de seis dígitos para a vítima.
Em agosto, quando esta coluna mostrou o gatonet de Cloude, a pirataria de inteligência artificial ainda tinha cara de gatonet de bairro, uma ligação clandestina no poste da Anthropic feita por servidores chineses que revendiam tokens a cerca de 10% do preço oficial, com um dono do estoque que sabia muito bem o que estava vendendo. Agora é o Google quem documenta o mesmo negócio do lado de quem paga a conta, e a diferença é que a empresa lesada não faz ideia de que é o poste.
O relatório que a Mandiant e o Google Threat Intelligence Group divulgaram na segunda-feira (2) sobre o LLMJacking, o sequestro do acesso corporativo a modelos de linguagem, traz um grupo que girava a maçaneta de cada chave recolhida em repositórios públicos do GitHub e pedia ao modelo uma resposta de um único token, o equivalente digital de bater à porta e fingir que errou o endereço só para saber se havia alguém em casa para pagar a luz.
Em empresas que nem sabiam estar recebendo visita, a cobrança de um único dia passou de US$ 100 mil (R$ 537 mil, pelo câmbio de 29/10), e em alguns casos o prejuízo acumulado chegou a US$ 1 milhão antes de alguém revogar o acesso, em serviços financeiros, varejo, tecnologia e transporte.
A porta de entrada mais frequente, segundo a Mandiant, é a identidade na nuvem, mais do que a chave do modelo em si. Um grupo batizado de UNC6993 montou uma página que se passava por portal de uma comunidade de usuários de modelos de linguagem e convencia o visitante a colar o código de sessão ativo, que driblava senha e autenticação em dois fatores.
A isca prometia acesso compartilhado a quem queria economizar e entregava a conta de quem aceitou.
Roubar a chave é metade do negócio, a outra metade é o balcão. O Google descreve uma divisão de trabalho em que um grupo invade e outro opera os chamados LLM Mixers, portais que agrupam chaves roubadas, medem o consumo e revendem o acesso a assinantes do submundo. É o gato de agosto com os papéis trocados, porque aqui o dono do estoque nem sabe que está vendendo.
O caso mais vistoso é o do Jet Night, abastecido por um invasor que disparou mais de 500 mil chamadas em menos de oito horas com chaves de terceiros e passou quase US$ 1 milhão em custos de tokens para a vítima. O plano ilimitado sai por cerca de US$ 60 por mês, contra algo entre US$ 100 e US$ 250 de um serviço legítimo equivalente, e o Google acredita que a conta só fecha porque as chaves são roubadas. O canal do serviço no Telegram anunciou quedas que os analistas atribuem a chaves revogadas, ou seja, o ladrão avisa o cliente de que o estoque acabou porque o dono da loja percebeu.
Em vários incidentes o serviço de modelos sequer estava ligado na empresa quando a invasão começou, e os criminosos usaram a chave roubada para ativá-lo, escolher modelos premium e assinar o contrato de pagamento por uso em nome da vítima. Um deles criava e apagava contas de serviço de vida curta para driblar limites enquanto consultava a página de faturamento, um assaltante que confere o caixa durante o próprio assalto.
As defesas são quase domésticas, com teto de gastos, chaves separadas por modelo e por ambiente, varredura de segredos em código e autenticação resistente a phishing. Na plataforma do próprio Google, os registros de acesso que mostrariam as chamadas ao modelo vêm desligados por padrão, por causa do custo. John Hultquist, analista-chefe do grupo, diz em declaração enviada pela assessoria que as empresas precisam vigiar de perto os modelos que implantam com pressa, ou "poderão não ser as únicas a utilizá-los".
No mesmo dia o Google publicou outro relatório, sobre a rede XCPE, de enredo parecido. Segundo a empresa, mais de 1,3 milhão de caixinhas de TV com Android foram recrutadas por um backdoor instalado de fábrica no firmware, que voltava sozinho a cada reinicialização se o dono tentasse apagá-lo.
O Google avalia, com alto grau de confiança, que a fabricante Videostrong criou e operou o esquema de propósito, vendendo o acesso a afiliados que usavam os aparelhos como saída de proxies residenciais e para fraude de anúncios, e a baniu de produzir aparelhos com aplicativos do Google.
O dono comprou um aparelho para ver televisão e passou a alugar a própria banda larga a desconhecidos, sem que ninguém lhe perguntasse.
Leia todas as colunas em AI-451.
Siga o Times Brasil - Licenciado Exclusivo CNBC no
Maiores Audiências
 1
Alertas de bomba atingem voos na França, Itália e Bulgária; caças são acionados
 2
Ações da Toyota Industries despencam com plano de compra de $33 bilhões — maior queda em 10 meses
 3
Companhias aéreas confirmam ameaças falsas de bomba após alertas atingirem 14 voos na Europa
 4
Entidades criticam manutenção da taxa de juros; comércio vê cautela como necessária
 5
“Master paraguaio”: escândalo de mais de US$ 167 milhões tem queda do presidente do Banco Central, dinheiro de clientes bloqueado e protestos pelo país


